
En 2026, la protection des données est devenue un enjeu stratégique majeur pour les entreprises de transport. La digitalisation accélérée du secteur (notamment géolocalisation, suivi en temps réel, plateformes logistiques connectées, gestion RH automatisée, etc.) multiplie les points d’entrée pour les cybermenaces. Les obligations réglementaires se renforcent également : RGPD toujours plus exigeant et arrivée de la directive NIS2 pour les infrastructures essentielles. Dans ce contexte, les transporteurs doivent adopter des stratégies robustes pour sécuriser leurs données, protéger leurs opérations et maintenir la confiance de leurs clients.
1. Sécuriser la géolocalisation et le suivi des livraisons
La géolocalisation est devenue un outil central du transport moderne : optimisation des tournées, preuve de passage, suivi en temps réel. Mais ce suivi permanent implique un traitement massif de données personnelles (localisation, horaires, itinéraires). En 2026, la CNIL rappelle que ces données doivent être strictement encadrées : finalités précises, transparence envers les salariés, désactivation hors temps de travail. Les entreprises doivent également protéger les flux GPS contre les interceptions ou manipulations, car ces données peuvent être exploitées pour détourner des cargaisons ou usurper l’identité d’un transporteur.
Exemple: Renforcement des systèmes de géolocalisation en ajoutant un chiffrement de bout en bout et des alertes automatiques en cas d’anomalie de trajectoire.
2. Protéger les entrepôts connectés et les données des salariés
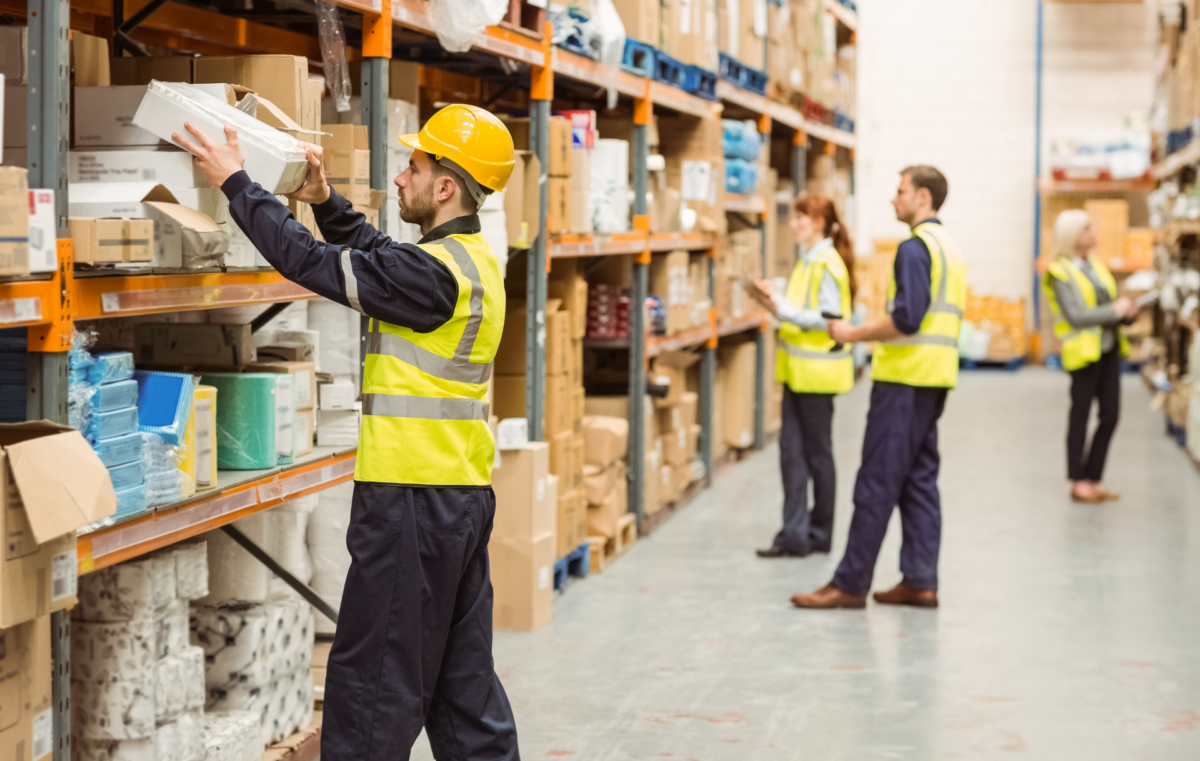
Les entrepôts modernes utilisent des WMS (Warehouse Management Systems) qui collectent des données sensibles : mouvements du personnel, cadences, parfois données biométriques pour le contrôle d’accès. En 2026, ces systèmes sont des cibles privilégiées pour les cybercriminels, car ils permettent d’accéder à des informations critiques sur les stocks, les flux et les employés.
Transport et logistique : quels risques juridiques pour les prestataires ?Exemple: Mise en place d’une segmentation réseau stricte qui signifie que les terminaux de scanners, les caméras et les systèmes RH ne communiquent désormais plus sur le même réseau interne, limitant les risques de propagation en cas d’intrusion.
3. Renforcer la cybersécurité face à la hausse des attaques
Phishing, usurpation d’identité de faux transporteurs, ransomwares… Les cyberattaques ciblant les plateformes logistiques ont explosé, notamment grâce à l’usage d’IA par les cybercriminels. Désormais, les entreprises doivent ainsi prouver une conformité continue au RGPD, avec des mesures renforcées : authentification forte, journalisation des accès, audits réguliers, politiques de mots de passe strictes.
Exemple: Mise en place d’une formation trimestrielle obligatoire pour tous les employés afin de reconnaître les tentatives de phishing, principal vecteur d’intrusion.
4. Sécuriser les connexions mobiles et les accès distants
Il arrive que des chauffeurs, planificateurs et équipes commerciales se connectent à des réseaux publics. Que ce soit parkings, hôtels, ou encore aires de repos, ces connexions non sécurisées représentent un risque majeur pour les données de livraison, les accès aux plateformes internes ou les documents contractuels. Pour limiter ces risques, certaines entreprises recommandent l’usage d’un vpn gratuit pour les collaborateurs indépendants ou sous-traitants qui n’ont pas accès aux solutions professionnelles. Bien qu’un VPN payant reste plus robuste, un VPN gratuit peut offrir un premier niveau de chiffrement pour éviter l’interception de données sensibles lors de connexions Wi-Fi publiques.
Exemple: Utilisation d’un VPN lors de la consultation des documents de livraison depuis un smartphone.

5. Anticiper NIS2 et renforcer la résilience opérationnelle
La directive européenne NIS2, applicable en 2026, impose de nouvelles obligations aux plateformes logistiques considérées comme “entités essentielles”. Elle ne se limite pas à la protection des données, mais elle exige aussi la continuité d’activité en cas d’incident majeur. Les entreprises doivent donc prévoir des plans de reprise, des sauvegardes hors ligne, et des tests réguliers de résilience.
Optimiser le stockage dans un entrepôt de transportExemple: Mise en place d’un double système de gestion des flux, capable de basculer automatiquement sur un serveur miroir en cas d’attaque ou de panne.
Conclusion
En 2026, la protection des données dans le transport n’est plus seulement une obligation réglementaire : c’est un enjeu vital pour la sécurité, la performance et la réputation des entreprises. Entre RGPD renforcé, montée des cyberattaques et nouvelles exigences NIS2, les transporteurs doivent investir dans des solutions techniques, former leurs équipes et sécuriser chaque maillon de la chaîne logistique. Qu’il s’agisse de protéger la géolocalisation, les entrepôts connectés, les accès distants ou la continuité d’activité, la cybersécurité est désormais au cœur de la compétitivité du secteur.
